
保障模型上下文协议(MCP)服务器的安全并非单一任务,而是需要解决几个不同的问题。你的服务器很可能需要与某些依赖密钥的资源通信(比如数据库密码或外部API密钥),因此这些密钥必须被安全地存储。此外,如果服务器可通过HTTP访问,你还需要确认连接另一端的身份。且一旦确定,还要决定该调用者实际被允许执行什么操作。并非所有服务器都会面临所有这些问题:哪些问题适用于您,主要取决于传输方式以及谁在使用该服务器。
本文将详细介绍如何安全地存储凭据、验证调用者身份以及授权其可访问的资源,并展示如何使用 MCPConnect来实现这些功能。本文旨在提供实用指导:选择适合您场景的机制,然后通过几行代码进行配置。
目录
第一个决策由传输方式决定。STDIO 服务器作为受信任客户端在受控机器上的子进程运行,而 HTTP 服务器则可以被任何能够打开套接字的东西访问。
对于 HTTP 服务器而言,下一个问题是如何让调用方证明自己的身份。如果能向他们提供一把钥匙(一个用户、一个可信团队、少数客户或另一个调用您服务器的程序),API 密钥就能胜任:一个共享密钥,或者您自行验证并映射到调用方的密钥。如果用户需要使用自己的账户登录,或者您想使用现有的身份提供商,请使用 OAuth 2.1。
CORS 是一个单独的选择。它不是一种验证调用者的方式:当基于浏览器的客户端连接到您的服务器时,您只需要它,无论您选择了哪种身份验证方式。
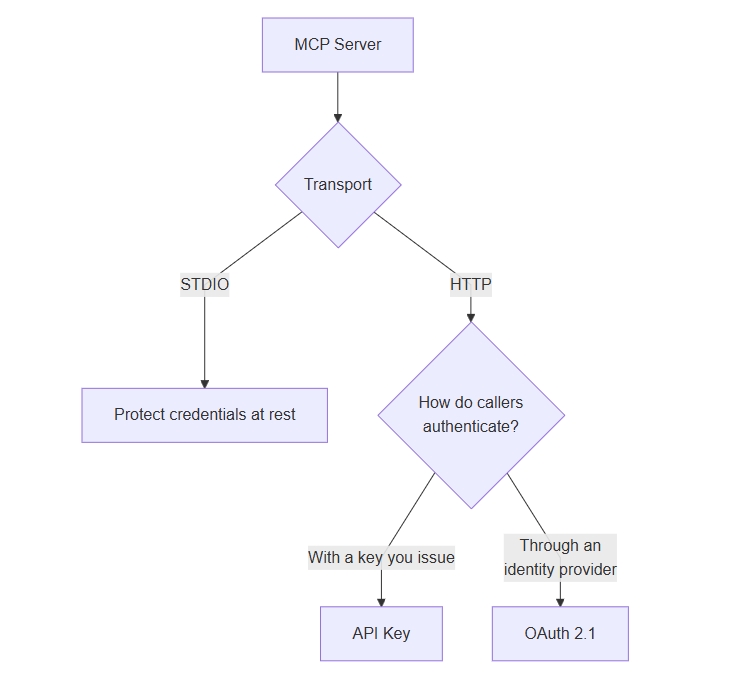
文章的其余部分详细阐述了每个分支。
对于标准输入/输出服务器,问题通常较小,因为环境更受控制。大多数MCP客户端允许你在服务器启动时传递环境变量或命令行参数。优先使用环境变量。传递给可执行文件的参数可以通过Windows任务管理器等工具被其他用户看到,因此放在命令行上的令牌实际上是公开的。
当环境变量不可用时,请使用常规配置文件(INI、JSON等)并加密任何敏感值。一个很好的参考是FireLinkMCP,这是一款暴露本地数据库的Delphi MCP服务器。它可以使用Windows 数据保护 API (DPAPI)来密封密码,或从环境变量中读取它们,并且绝不会在可执行文件中嵌入密钥或向 MCP 客户端暴露密钥。
当服务器在单台机器上以固定 Windows 账户运行时,DPAPI 是一个很好的选择:它会加密该值,使得只有该机器上的该账户才能解密,并且您无需自行管理密钥。对于需要在多台机器或部署之间共享的密钥,它不是合适的工具——在这种情况下,请使用环境变量或密钥存储。
同样的原则——将机密信息排除在可执行文件和命令行之外——适用于你编写的任何 MCP 服务器。
详细内容请参考:MCPConnect: How To Secure MCP Servers


